Кожен другий користувач кидає заповнення форми, якщо стикається з незрозумілою помилкою або зайвим полем. Міжнародні дослідження з UX‑форм і чекаутів показують стабільний рівень відмов (показник відмов від заповнення форми) понад 60%: і у значній частині випадків причиною стає валідація, яка заважає, а не допомагає. Я неодноразово бачив, як одне невдале правило на e‑commerce‑чекауті урізало конверсію на двозначні відсотки, а правильно побудована клієнтська й серверна валідація давала відчутне підвищення конверсії вже в перший місяць.

Я вважаю валідацію одним із найрентабельніших напрямів оптимізації, тому що вона одночасно впливає на безпеку, якість даних і операційні ризики. Грамотні правила зменшують кількість дублів у CRM, скорочують помилки обліку в замовленнях і платежах, а також пришвидшують час на заповнення форми. У сумі це підвищує LTV за рахунок кращого онбордингу, зменшує CAC завдяки зростанню конверсії і покращує ROI всієї воронки.
Клієнтська та серверна валідація
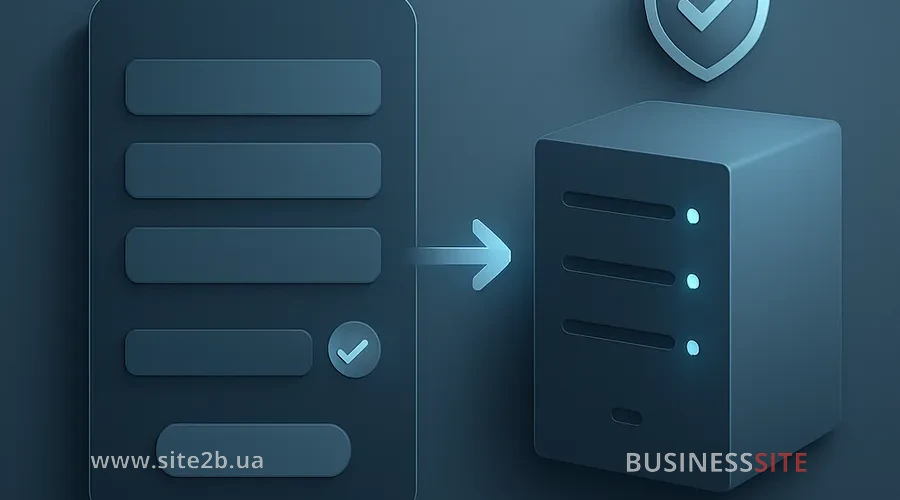
За моїм досвідом, у кожної сторони свої задачі, і чітке розмежування знімає масу конфліктів та інцидентів. Валідація на фронтенді відповідає за UX: інлайн‑фідбек, зрозумілі мікротексти, валідація вводу в реальному часі та підказки, що допомагають людині завершити дію. Серверна валідація форм бере на себе цілісність і безпеку: санітизацію, бізнес‑правила, антифрод і консистентність даних у сховищі.
Що перевіряти на клієнті?
Фронтенд створює комфорт і запобігає очевидним помилкам форми ще до відправлення. Інлайн‑валідація полів форми і валідація вводу в реальному часі допомагають користувачу виправити проблему одразу біля джерела, не втрачаючи контекст. Для телефонів корисно застосовувати формат E.164 і маски з автоматичною нормалізацією, а для email — підказки типу «Можливо, ви мали на увазі gmail.com?» і валідація електронної пошти з перевіркою синтаксису та MX‑записів асинхронно.
Що слід валідувати на сервері
Сервер: це місце, де правила захищають бізнес. Я приділяю особливу увагу санітизації вхідних даних (input sanitization), серіалізації та десеріалізації вхідних даних, захисту від XSS та CSRF, а також параметризованим запитам і підготовленим виразам для запобігання SQL‑inject. На бекенді зручно реалізовувати rate limiting, idempotency tokens та запобігання дублям при повторній відправці форми, особливо в мобільних мережах.
UX-валідація форм для зниження кількості відмов
Хороша валідація виглядає як турбота, а не як поліцейський із жезлом. Рекомендую оптимістичний UX: мінімально блокуючі помилки, асинхронні перевірки та акуратні затримки через debounce/throttle, щоб не «мигати» попередженнями на кожному символі. Поступове розкриття (форми з поступовим розкриттям) та поступове профілювання зменшують кількість полів у моменті і підвищують концентрацію користувача на одному кроці.
Онлайн-валідація та мікропідказки
Інлайн‑фідбек економить час, коли він конкретний і дружній. Замість «Невірний формат» краще писати «Введіть телефон у міжнародному форматі: +380 ХХ ХХХ ХХ ХХ», а під полем навести приклад. В A/B‑тестах ми порівнювали жорстко сформульовані помилки та мікропідказки з порадою і посиланням «Чому ми це питаємо?»: варіант з підказкою давав вищу завершеність на кілька процентів.
Багатокрокові форми та поступове профілювання
Багатокрокові форми допомагають пережовувати складні анкети маленькими порціями. Важливо зберігати прогрес, показувати індикатор кроків і давати можливість повернутися без втрати даних. Поступове профілювання доцільно додавати у наступних контактах: спочатку базові дані, потім уточнення, а розширені поля зібрати після першої транзакції або авторизації.
Інструменти валідації фронтенду та бекенду
На фронтенді зручні React Hook Form і Formik для управління станом форми та продуктивності. Для правил — Yup або Zod: бібліотека Yup для валідації дає звичні схеми, Zod для валідації типів тісно дружить з TypeScript і дає більш строгі типи. На бекенді доречні Joi для Node.js і Ajv — валідатор JSON Schema, який швидко валідовує JSON і добре поєднується з OpenAPI.
Інтеграція React Hook Form із Zod і Yup
React Hook Form дає відмінну продуктивність завдяки неконтрольованим компонентам і дрібнозернистим ререндерам. У зв’язці з Zod виходить точна типізація й єдині повідомлення про помилки, а через резолвер можна підключити Yup там, де це зручніше. Ми спрощуємо повідомлення, розписуємо мікро‑підказки й налаштовуємо дебаунс для інлайн‑валідації, щоб не відволікати людину зайвими спрацьовуваннями.
Ajv і JSON Schema для валідації REST API
Ajv — швидкий валідатор JSON Schema, який добре працює в продакшені навіть під навантаженням. У проєктах BUSINESS SITE ми генеруємо типи для TypeScript із схеми, будуємо контрактне тестування API і перевіряємо сумісність при змінах. Такий pipeline дозволяє виявити breaking‑changes до релізу і погодити оновлення між мікросервісами.
Валідація: мікросервіси і безсерверні архітектури
Архітектурно є два напрямки: централізована бібліотека правил і розподілені валідатори в мікросервісах. Централізований модуль забезпечує консистентність і просту еволюцію правил, а розподілений підхід краще масштабується і ближчий до доменної логіки кожного сервісу. У низці проектів ми комбінуємо: загальні формати та санітизацію виносимо в shared‑пакет, доменні правила тримаємо поряд із сервісом.
Вибрати централізований валідатор
Централізований валідатор хороший, коли критично однакове тлумачення правил і швидкі правки. У корпоративній обліковій системі фарм‑клієнта ми таким чином стабілізували якість даних між веб‑формами, мобільним застосунком та імпортом з маркетплейсів типу Prom.ua. Мінус — необхідність масштабування і суворого контролю версій, тому важливо впроваджувати семантичне версіонування і моніторити продуктивність.
Резервний механізм і відкат під час валідації
Будь-яке нове правило краще випускати через feature flags і поетапно. У BUSINESS SITE ми розгортаємо canary‑релізи, вимірюємо error rate по полях і дивимось на conversion rate uplift перед повним розгортанням. Якщо зростання помилок перевищує поріг, передбачено rollback до попередньої версії схеми і включення fallback‑логіки на сервері.
Валідація та захист від XSS і SQL-ін’єкцій
Безпека починається з банальних речей, які рятують бюджети та репутацію. Санітизація, сувора серіалізація/десеріалізація, параметризовані запити та підготовлені вирази формують лінію оборони проти ін’єкцій. Захист від CSRF, фільтри XSS, політики вмісту та обмеження частоти запитів зменшують ризик зловживань, а ідемпотентні токени запобігають подвійним замовленням та повторним списанням.
Антифрод: помилкові спрацьовування
Жорсткі правила відсікають зловмисників, але надмірна суворість скорочує продажі. Баланс допомагає знайти поступове посилення, A/B‑тестування антифрод‑порогів та використання поведінкових сигналів. Honeypot‑поля і альтернативи CAPTCHA на основі поведінки зменшують тертя, а ризикові заявки відправляються на додаткову перевірку замість жорсткої заборони.
Метрики валідації: відмови та конверсії
Сильна система валідації завжди вимірна. Основні KPI: form abandonment rate, error rate по полям, conversion rate uplift та time to complete form. Я пов’язую ці показники з бізнес-метриками LTV і CAC, щоб довести вплив покращень на дохід і вартість залучення.
Як налаштувати події та відстеження?
Я формую єдиний словник подій: focus/blur по полях, submit_attempt, validation_error з кодом і текстом, success і abandon із часом на кроці. Для A/B тестів додаю custom properties: версія схеми, гілка feature flag, тип підказок. Ці дані дозволяють оцінити, чи впливає валідація на конверсію не лише в середньому, але й у розрізі аудиторій та пристроїв.
Тестування правил валідації
Тести знижують ризик регресій і роблять зміни передбачуваними. Я використовую unit‑тести для правил, інтеграційні тести для зв’язки фронт/бек і property‑based тестування для складних полів (наприклад, адрес і промокодів). Контрактне тестування API за OpenAPI/GraphQL попереджає несумісність між сервісами на рівні схем.
Інструменти CI/CD для валідації
Ми інтегруємо перевірку схем у pipeline: лінтинг JSON Schema, автогенерація тест-кейсів із граничних значень і снапшотів повідомлень. Контрактне тестування запускається при кожному merge, а звіти доступні продукту та QA. Це перетворює валідацію на прозорий процес, зрозумілий усім учасникам.
Стратегії для електронної торгівлі та генерації лідів
В e‑commerce ми оптимізуємо чекаут і зменшуємо покинуті кошики. Інлайн‑валідація купонів, підказки по полям адреси під формати «Нової Пошти» та перевірка платіжних токенів через провайдера допомагають закривати угоди без зайвих контактів із підтримкою. В одному інтернет‑магазині, де команда BUSINESS SITE реалізувала багатокроковий чекаут із підказками та нормалізацією телефонів, у короткостроковій перспективі отримали двозначне зростання коефіцієнта конверсії при оплаті.
Кейси зі скорочення кількості покинутих кошиків
На етапі оплати допомагає валідація промокодів з детальною причиною, чому код не застосувався і що можна зробити. Для кредитних карт вигідно використовувати PCI‑сумісні віджети з підказками щодо формату та автоматичним визначенням платіжної системи. В проєктах роздрібної торгівлі ми бачили, як такі дрібниці плюс збереження кошика й auto‑save форм підвищували завершення замовлення в день запуску.
Інструменти, чек‑ліст і приклади
Для швидкого старту підходять React Hook Form або Formik на фронтенді, Zod або Yup для правил, Ajv з JSON Schema на бекенді, а також Sentry і Datadog для помилок і метрик. Для продуктової аналітики рекомендую PostHog/Amplitude, а для розслідувань — LogRocket і session replay. Централізована бібліотека правил валідації і OpenAPI/GraphQL‑контракти забезпечать єдину мову між командами.
Чекліст релізу валідації
- Контракт готовий і версіонований. Схеми в JSON Schema/OpenAPI узгоджені і згенеровано типи для фронту і бекенду.
- Unit і інтеграційні тести покривають ключові правила. Додані property‑based тести для складних полів і негативних сценаріїв.
- Feature flag налаштований для нових правил. Canary охоплює безпечний відсоток трафіку і чітко визначений поріг для rollback.
- Логи і алерти включені. Sentry/Datadog збирають помилки з кодами полів і корелюють їх з релізом.
- Метрики визначені і дашборд готовий. Відстежуються form abandonment rate, error rate по полях, time to complete і конверсія.
- UX‑тексти локалізовані. Повідомлення зрозумілі, містять інструкції «як виправити» і враховують ARIA‑атрибути.
- Безпека перевірена. Є санітизація, захист від XSS/CSRF, rate limiting і idempotency tokens.
- Fallback передбачено. У разі недоступності валідатора форма працює з базовими перевірками і зберігає дані.
- Документація оновлена. Описані правила, версії, поля і причини відхилень для підтримки і аналітики.
- План пост‑релізного моніторингу узгоджено. Відповідальні призначені, час реакції визначено, канали зв’язку налаштовано.
Як оцінити рентабельність інвестицій у валідацію форм
Я оцінюю приріст через A/B‑тести і пов’язую їх з подальшою виручкою. Якщо конверсія форми зросла з 3% до 3,6%, а середній дохід з заявки не змінився, чистий приріст становить 20% на цьому кроці. Далі порівнюємо операційні витрати та одноразову вартість розробки: витрати на розробку, QA, аналітику та підтримуючі ліцензії порівнюємо з додатковою виручкою та економією від зменшення помилок.
Аналіз відмов у формах: методи та заходи
Для розслідування я збираю відтворення сесій, теплові карти, журнали помилок по полях і аналітику воронки. Класифікую причини на UX‑проблеми (тексти, порядок, підказки), технічні (повільні відповіді, таймаути), помилки валідації (занадто суворі правила) і безпеку (блокування, антифрод). Такий розріз допомагає розставити пріоритети і вибрати швидкі виправлення або архітектурні задачі.
Дорожня карта і фіч-флаги для впровадження
Я будую дорожню карту на 90/180 днів. За перші 90 днів: аудит форм і відмов, міграція правил у JSON Schema/OpenAPI, MVP клієнтської валідації, базова серверна санітизація, запуск трекінгу та дашбордів. За 180 днів: інтеграція з зовнішніми сервісами, розширення антифроду, edge-валідація для легких перевірок, A/B тести повідомлень, укріплення SLA та відмовостійкості.
Поширені запитання
У цьому розділі FAQ зібрано 3–6 запитань, які допоможуть швидко розібратися з типовими сумнівами при проєктуванні форм і валідації. Нижче розглянемо, чи варто повністю покладатися на клієнтську валідацію заради покращення UX і які практичні наслідки це може мати.
Покладатися на валідацію на стороні клієнта заради користувацького досвіду?
Клієнтська валідація створює відмінний UX і економить час користувача, тому її рекомендується використовувати завжди. Серверна валідація забезпечує безпеку та консистентність, тому вона обов’язкова незалежно від фронтенду.
Які поля збільшують відсоток відмов?
Найчастіше «падають» телефон, адреса, пароль і промокоди. Рекомендую маски й нормалізацію номерів за стандартом E.164, автозаповнення адреси, зрозумілі критерії пароля й дружні пояснення причин, через які промокод не спрацював.
Перевірка нової валідації на конверсії
Запустіть A/B‑тест із feature flag і обмеженою часткою трафіку. Відстежуйте form abandonment rate, error rate по полях і time to complete form, а потім приймайте рішення за результатами uplift.
Чи можна використовувати JSON Schema і Zod?
Так, це зручна комбінація. JSON Schema відповідає за контракт і сумісність між сервісами, а Zod забезпечує runtime‑типи і типізацію в TypeScript на фронті та бекенді.
Метрики випуску правил валідації
Мінімальний набір: form abandonment rate, error rate по полях, conversion rate на кроці й загальна конверсія, а також середній time to complete form. Додатково корисно відстежувати частку автокорекцій і кількість звернень у підтримку з приводу форми.
Висновок і заклик до дії
Валідація: це баланс UX і безпеки, а контрактна схема й моніторинг перетворюють її на систему, якою легко керувати. Коли фронтенд дає інлайн‑фідбек і знижує когнітивне навантаження, а бекенд захищає дані й забезпечує цілісність, відмови зменшуються, а конверсія зростає. На практиці BUSINESS SITE підтверджує це в проєктах різного масштабу — від лідогенерації в фармацевтиці до чек-аутів інтернет‑ретейлу.
Оцініть статтю: